Hacker Indonesia Penggeser Satelit China Bicara soal Bjorka

- Kolase

VIVA Tekno – Beberapa waktu belakangan ini ramai dibicarakan soal hacker Bjorka yang mengklaim sukses membocorkan data pribadi sejumlah perusahaan dan instansi, bahkan melakukan doxing terhadap pejabat pemerintah.

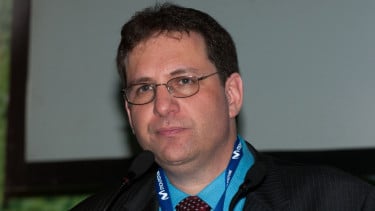
Adapun hacker asal Indonesia, Jim Geovedi pernah viral pada 2009 karena berhasil menggeser satelit China. Saat itu dia diminta menguji sistem keamanan kontrol satelit dan melihat adanya kemungkinan untuk menggeser atau mengubah rotasinya.

Rupanya melalui akun Twitter @Geovedi, pria kelahiran Lampung ini pernah beberapa kali menulis tweet soal kebocoran data yang akhir-akhir ini kerap terjadi di Indonesia, baik yang terkait Bjorka maupun peretas lain.
"Saya dengan bangga menyataka,n bahwa komentar saya 15 tahun yang lalu tentang lembaga pemerintah Indonesia yang memperlakukan situs web mereka seperti etalase toko biasa," ujarnya.

Saat itu dia mengomentari soal kebocoran data polisi dan Badan Intelijen Negara (BIN). Selain itu Jim juga menulis soal forum yang biasanya digunakan Bjorka untuk menjual data pribadi, Breached, yang akan diblokir Kementerian Komunikasi dan Informatika (Kominfo).
"Saya biasanya akan mengatakan cobalah lebih keras lagi. Tapi sekarang kita semua melihat omong kosong ini datang," tweetnya yang dikutip VIVA Tekno pada Minggu, 25 September 2022.
Selanjutnya adalah komentar soal 1,3 miliar data registrasi kartu SIM yang diposting oleh Bjorka. Dia mengatakan sudah kehabisan permainan kata-kata yang mengerikan atau kalimat untuk lelucon yang mengerikan soal keamanan data di Tanah Air.
Geovedi juga membuat tweet soal pesan Bjorka untuk Dirjen Aplikasi dan Informatika (Aptika) Kominfo Semuel Abrijani Pangerapan untuk tidak lagi menjadi bodoh.
"Orang tidak peduli tentang keamanan siber sampai mereka harus melakukannya dan itu adalah fakta! Otak kadal dengan cepat membuat stereotip dalam upaya untuk mencari keamanan jangka pendek atau meminta para peretas dengan sopan untuk berhenti. Tentu saja, mereka tidak akan melakukannya," ujarnya.
Uni Eropa Resmi Wajibkan Laporan Serangan Siber dalam 24 Jam
Komisi Uni Eropa Bersama Badan Keamanan Siber Uni Eropa (ENISA) mengatakan aturan baru yang mewajibkan pelaporan serangan siber dan kerentanan mulai berlaku 11 September.